Leistungen · Bauen
KI-Sicherheitsaudit und Red Teaming für Vibe-Coding-Apps und KI-Agenten
Vibe-Coding-Apps, Web-Apps und KI-Agenten mit Ihrer Freigabe prüfen: Zugriffsregeln, offene Zugangsdaten, Prompt Injection und Missbrauch von Werkzeugen.
Apps aus Lovable, Bolt oder Cursor gehen schnell live. KI-Agenten lesen E-Mails, Dokumente und Websites und rufen Werkzeuge auf. Beides schafft Angriffsflächen, die im Alltag niemand bemerkt: Schlüssel im ausgelieferten Code, fehlende Zugriffsregeln, ein Agent, der einer versteckten Anweisung folgt. Wir suchen sie so, wie es ein Angreifer tun würde – nur mit Ihrer schriftlichen Freigabe und in einem vereinbarten Umfang.
Der erste Schritt
Angriffsflächen-Check: Wir lesen mit searchcode.ai, einem Partnerprojekt aus unserem Research Lab, was Ihre Website und App öffentlich ausliefern, ohne gefundene Schlüssel auszuprobieren. Dann klären wir mit Ihnen, worauf App und Agent zugreifen können, und legen schriftlich fest, was wir prüfen dürfen.
Kunden und Partner
Woher wir Angriffsflächen kennen
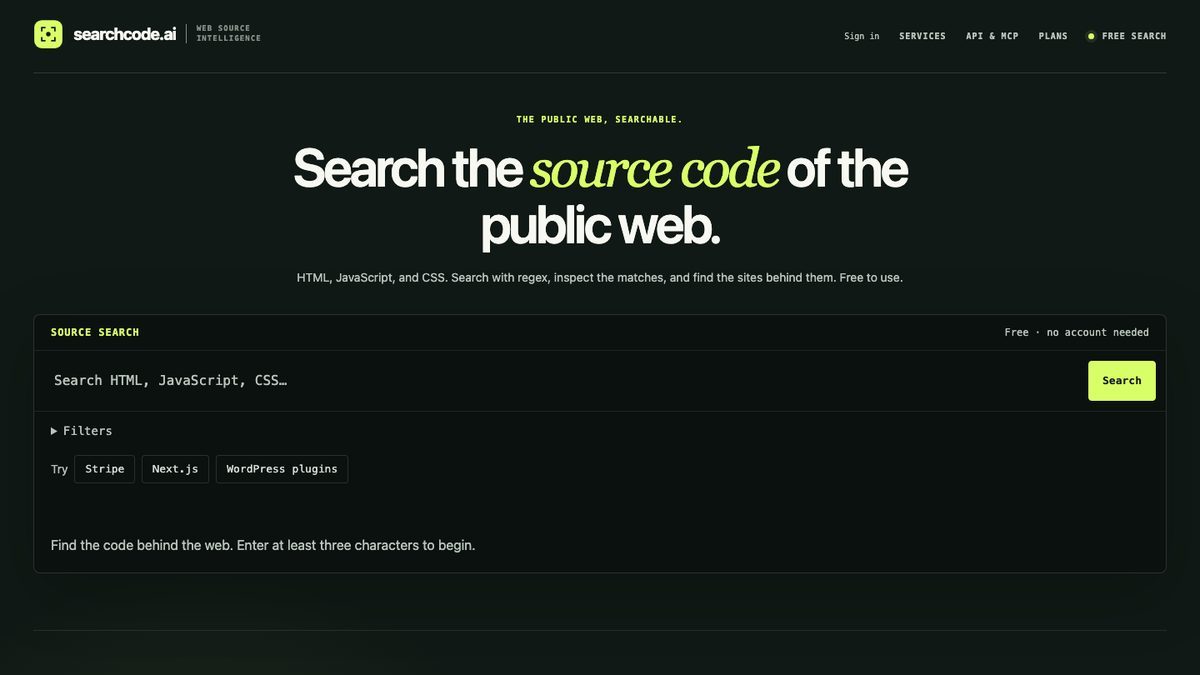
Sicherheitsaudits haben wir bereits für Kunden durchgeführt; ihre Namen nennen wir nicht, und die Logos oben stehen für unsere Arbeit insgesamt. Die beiden Karten zeigen, woher wir Angriffsflächen außerdem kennen: Im Research Lab durchsuchen wir Code, den Websites öffentlich ausliefern, finden dabei offen liegende Zugangsdaten und informieren die Betroffenen; daraus ist das Partnerprojekt searchcode.ai entstanden. Und bei Teneo Protocol haben wir die Infrastruktur für ein Netzwerk aus KI-Agenten im Team des Kunden mitgebaut.
-
 Venture Lab
searchcode.ai
Partnerprojekt: eine Quellcode-Suchmaschine für das öffentliche Web, entstanden im Research Lab.
-
 Innovation Lab
Teneo Protocol
Mitgebaut am Netzwerk aus KI-Agenten, das öffentliche Web-Daten liefert: das Gateway für die Community Nodes, den Teneo Browser, Agenten als Skills für Claude Code und Cursor und den Umzug auf eine eigene Datenbank.
Welche Prüfung welche Frage beantwortet
Ein Audit setzt sich bei uns aus bis zu vier Prüfungen zusammen. Welche nötig sind, hängt davon ab, was Ihr System kann und mit welchen Daten es arbeitet:
-
Blick von außen
Was liefert Ihre Website oder App öffentlich aus – Schlüssel, Schnittstellen, eingebundene Dienste? Dafür nutzen wir searchcode.ai, eine Quellcode-Suchmaschine für das öffentliche Web. Sie ist in unserem Research Lab entstanden und heute ein Partnerprojekt.
-
Code-Audit
Wir lesen Quellcode, Konfiguration und Versionsgeschichte – auf der Suche nach fehlenden Zugriffsregeln, Schlüsseln, veralteten Abhängigkeiten und Prüfungen, die nur im Browser laufen.
-
Test der laufenden App
Mit zwei Testkonten. Sieht ein Konto die Daten des anderen? Lässt sich eine Funktion freischalten, ohne zu bezahlen? Kommt eine Rolle an Daten, für die sie nicht gedacht ist?
-
Red Teaming für KI-Agenten
Wir versuchen, Ihren Agenten mit präparierten Dokumenten, Websites und Anfragen zu Fehlern zu verleiten, und halten fest, welche Werkzeuge er dabei unerlaubt aufruft und welche Daten er preisgibt.
Ein klassischer Penetrationstest zeigt nicht, was ein Agent mit einem präparierten Dokument macht, und Red Teaming für Agenten findet keine offene Datenbanktabelle. Deshalb stellen wir die Prüfungen nach Ihrem System zusammen, nicht nach einem Paket.
Vibe-Coding-Apps aus Lovable, Bolt oder Cursor
KI-Werkzeuge bauen Funktionen schnell, sichern sie aber nicht zuverlässig von selbst ab. Was wir bei solchen Apps zuerst prüfen:
-
Zugriffsregeln
Ob jede Tabelle in der Datenbank Regeln hat und Kundinnen und Kunden nur ihre eigenen Daten sehen.
-
Schlüssel im Code
API-Schlüssel und Zugangsdaten im ausgelieferten JavaScript, in Sourcemaps oder in der Versionsgeschichte. Wie sie dorthin gelangen, beschreibt unser Beitrag Offene API-Schlüssel im Quelltext.
-
Login und Rollen
Ob Berechtigungen auf dem Server geprüft werden und nicht nur im Browser – und ob sich jemand selbst eine höhere Rolle geben kann.
-
Bezahlen und Freischalten
Ob eine Zahlung wirklich bestätigt sein muss, bevor ein Konto mehr darf.
-
Offene Schnittstellen
Funktionen, Speicher und Endpunkte, die ohne Anmeldung erreichbar sind.
Auch Web-Apps, Schnittstellen und Shops, die ohne KI entstanden sind, prüfen wir auf diese Punkte, soweit sie dort zutreffen. Bei Shops auf einer Plattform wie Shopify liegt ein Teil der Sicherheit beim Anbieter; dafür kommen eigene Fragen dazu, etwa Apps, die fremden Code ausliefern, oder Kartentests mit gestohlenen Kreditkarten.
Red Teaming für KI-Agenten und LLM-Anwendungen
Ein Agent, der fremde Texte liest und Werkzeuge aufruft, lässt sich mit Text angreifen. Wir prüfen:
-
Prompt Injection
Direkt über den Chat oder ein Eingabefeld – etwa um Vorgaben auszuhebeln oder den Systemprompt auszulesen – und indirekt über versteckte Anweisungen in Websites, E-Mails und Dokumenten, die der Agent liest. Wie Sie die eigene Website darauf prüfen, steht in Versteckte Anweisungen für KI-Agenten.
-
Rechte und Werkzeuge
Welche Schritte der Agent ohne Freigabe ausführen kann und in wessen Namen er handelt (Zugriffsrechte für KI-Agenten).
-
Daten, die abfließen
Über Antworten, Links oder die Angaben, mit denen der Agent ein Werkzeug aufruft.
-
Gedächtnis
Ob sich falsche Inhalte so einschleusen lassen, dass der Agent sie später für wahr hält (Das Gedächtnis von KI-Agenten).
-
Kosten
Ob sich der Agent in Schleifen bringen lässt, die die Modellkosten in die Höhe treiben.
-
Coding-Agenten im Repository
Dauerhafte Freigaben, Schlüssel im Kontext des Agenten und angebundene Werkzeuge mit zu vielen Rechten.
Weil ein Sprachmodell nicht jedes Mal gleich antwortet, wiederholen wir jeden Angriff und halten im Bericht fest, wie oft er gelungen ist. Als Gliederung dienen uns die OWASP Top 10 für LLM-Anwendungen.
Erst die Freigabe, dann der Test
Über das hinaus, was Ihre Website und App ohnehin öffentlich ausliefern, prüfen wir nur, was Sie uns schriftlich freigeben. Wer sich ohne Berechtigung Zugang zu fremden, besonders gesicherten Systemen oder Daten verschafft, kann sich in der Schweiz (Art. 143bis StGB), in Österreich (§ 118a StGB) und in Deutschland (§ 202a StGB) strafbar machen. Deshalb beginnt jeder Test mit einer schriftlichen Freigabe der Person, die über das System verfügen darf. Darin steht:
-
Umfang
Systeme, Adressen, Repositories, Konten, Zeitraum und was ausdrücklich nicht geprüft wird.
-
Fremde Plattformen
Auf Plattformen Dritter prüfen wir nur Ihr eigenes Projekt, nach den Testregeln des jeweiligen Anbieters.
-
Testdaten
Testkonten und erfundene Daten, möglichst in einer Testumgebung.
-
Sprachmodelle
Ein eigener Schlüssel für den Test, wo möglich in einem eigenen Projekt mit Ausgabenlimit, damit der Test Ihr Budget und Ihren produktiven Zugang möglichst wenig belastet.
-
Notfallkontakt
Wen wir sofort erreichen, wenn wir etwas Kritisches finden.
Last- und Überlastungstests machen wir nicht, und ohne Freigabe testen wir keine fremden Apps oder Agenten. Stoßen wir im öffentlichen Web auf offen liegende Zugangsdaten, informieren wir die Betroffenen.
Wie wir arbeiten
Ein Audit folgt bei uns fünf Schritten:
-
Angriffsflächen-Check und Freigabe
Der Blick von außen, ein Gespräch über Ihr System und der schriftlich festgelegte Umfang.
-
Prüfen
Code lesen, die laufende App testen, den Agenten angreifen. Jeden Fund vollzieht ein Mensch nach, auch wenn ihn ein KI-Agent gefunden hat. Kritische Funde melden wir Ihrem Notfallkontakt, sobald wir sie bestätigt haben, und warten damit nicht auf den Bericht.
-
Bericht
Für jeden Fund: wo er liegt, wie er sich nachstellen lässt, was er bewirken kann, wie dringend er ist und wie er sich beheben lässt. Dazu eine Zusammenfassung für die Geschäftsleitung und eine Liste dessen, was nicht geprüft wurde.
-
Beheben
Durch Ihr Team, einen Dienstleister Ihrer Wahl oder – als eigener Auftrag – durch uns.
-
Nachtest
Wir prüfen, ob die Funde wirklich behoben sind, und halten das im Bericht fest.
Was zu tun ist, wenn jemand von außen eine Lücke meldet, beschreibt unser Beitrag Gemeldete Sicherheitslücke.
Was das Audit nicht ist
Damit Sie wissen, woran Sie sind:
-
Kein Zertifikat
Wir vergeben kein Siegel und bestätigen keine Normerfüllung.
-
Keine Rechtsberatung
Ob eine Lücke gemeldet werden muss, entscheiden Sie mit Ihrer Rechts- und Datenschutzberatung.
-
Keine Garantie
Ein Audit findet nicht jede Lücke. Es zeigt, was wir im vereinbarten Umfang zu einem bestimmten Zeitpunkt gefunden haben.
-
Kein Phishing und kein Zutritt
Tests, die sich gegen Mitarbeitende oder Gebäude richten, bieten wir nicht an.
-
Kein Betrieb
Überwachung und Wartung gehören nicht zum Audit.
Für wen
Für Gründerinnen, Gründer und Teams, deren App mit KI-Werkzeugen entstanden ist und bald echte Kundendaten verarbeitet oder Zahlungen annimmt. Für Unternehmen, in denen Fachabteilungen mit KI eigene Werkzeuge bauen. Und für alle, die einen Chatbot oder Agenten betreiben, der fremde Texte liest oder Werkzeuge aufruft – auch wenn ihn jemand anderes gebaut hat.
Wenn die Prüfung zeigt, dass ein Neubau der bessere Weg ist, übernehmen wir ihn als Individualsoftware. Den Rahmen, in dem ein Agent verlässlich arbeitet, bauen wir mit der KI-Harness-Architektur.
Wo wir arbeiten
Wir sind zwischen Zürich, Vorarlberg, Basel, Hongkong und Kapstadt unterwegs und prüfen remote – mit Lesezugriff auf das Repository, Testkonten und schriftlicher Freigabe – für Unternehmen in der Schweiz, in Österreich und in Deutschland.
Sie wollen wissen, wo Ihre App oder Ihr Agent angreifbar ist, bevor es jemand anderes herausfindet? Der erste Schritt: Angriffsflächen-Check.
Häufige Fragen
Wie sicher ist eine App aus Lovable, Bolt oder Cursor?
Das hängt weniger vom Werkzeug ab als davon, wie die App eingerichtet ist. Häufige Lücken sind fehlende Zugriffsregeln in der Datenbank, Schlüssel im ausgelieferten Code und Prüfungen, die nur im Browser laufen. Die Sicherheitsprüfungen, die manche dieser Werkzeuge inzwischen mitbringen, sind ein guter Anfang. Wir ergänzen sie um einen Test der laufenden App mit zwei Testkonten, bei dem ein Mensch die Abläufe Ihres Geschäfts nachvollzieht, etwa das Freischalten nach einer Zahlung.
Was brauchen Sie von uns, bevor Sie prüfen?
Eine schriftliche Freigabe der Person, die über das System verfügen darf, mit Umfang, Zeitraum und Ausschlüssen. Dazu Lesezugriff auf das Repository, Testkonten, bei Agenten einen eigenen Schlüssel für das Sprachmodell mit Kostengrenze und einen Notfallkontakt. Wo wir personenbezogene Daten sehen könnten, schließen wir vorher einen Vertrag zur Auftragsverarbeitung, in der Schweiz zur Auftragsbearbeitung. Was wir nicht prüfen konnten, steht später im Bericht.
Ersetzt das Audit einen zertifizierten Penetrationstest?
Nein. Wir vergeben kein Siegel und stellen keinen Nachweis aus, wie ihn eine Norm, eine Versicherung oder ein Großkunde verlangen kann. Das Audit ist für Teams, die wissen wollen, wo ihre App oder ihr Agent angreifbar ist: Jeden Fund vollzieht ein Mensch nach, und der Bericht zeigt, wie er sich nachstellen und beheben lässt.
Wohin gehen unser Code und unsere Daten, wenn Sie mit KI prüfen?
Welche Modellanbieter Ihren Code sehen, legen wir vor Beginn mit Ihnen fest. Unsere Agenten setzen wir nur gegen die Systeme ein, die Sie freigegeben haben, und testen dort mit Testkonten und Testdaten.
Beheben Sie die Funde auch?
Auf Wunsch ja, als eigener Auftrag – oder Ihr Team oder ein Dienstleister Ihrer Wahl übernimmt es. Danach prüfen wir in einem Nachtest, ob die Funde wirklich behoben sind. Laufender Betrieb und Wartung gehören nicht dazu.
Was passiert, wenn schon Daten offen lagen?
Dann melden wir das Ihrem Notfallkontakt, sobald wir es bestätigt haben. Geschlossen wird die Lücke von Ihrem Team, einem Dienstleister Ihrer Wahl oder – als eigener Auftrag – von uns; die Protokolle sollten dabei gesichert bleiben, damit sich klären lässt, ob jemand auf die Daten zugegriffen hat. Ob und wem Sie den Vorfall melden müssen, klären Sie mit Ihrer Rechts- und Datenschutzberatung; die Fristen dafür sind kurz. Einen geordneten Ablauf beschreibt unser Beitrag Gemeldete Sicherheitslücke.
Weiterlesen
Verwandte Leistungen
-
Individualsoftware
Software, die Ihnen gehört: statt einer Lizenz, aus einem KI-Prototyp oder als Werkzeug für Ihr Team – gebaut und übergeben.
-
KI-Harness-Architektur
Der Rahmen um das Modell: Werkzeuge, Kontext, Rechte, Tests und Kosten – für Agentenprodukte und für Entwicklungsteams.
-
KI-Agenten
Agenten, die recherchieren, prüfen und abgleichen – an echten Fällen gemessen, bevor sie in den Betrieb gehen.
Sie wollen wissen, wo Ihre App oder Ihr Agent angreifbar ist, bevor es jemand anderes herausfindet?
Beschreiben Sie kurz, was Ihre App oder Ihr Agent kann und welche Daten dabei im Spiel sind. Zugangsdaten schicken Sie uns bitte weder über dieses Formular noch per E-Mail – alles Weitere klären wir im Angriffsflächen-Check.
Schreiben Sie uns: [email protected] – wir lesen alles.
Ihr Ansprechpartner: Frederic Nachbauer, Mitgründer und Geschäftsführer (LinkedIn)